La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) ha emitido una alerta urgente por el descubrimiento de Java4Shell, una vulnerabilidad identificada como CVE-2026-114938 que afecta a determinadas implementaciones de Java y OpenJDK.
Esta falla de seguridad puede permitir que un atacante ejecute código arbitrario de forma remota sin necesidad de autenticarse previamente, comprometiendo aplicaciones y servidores vulnerables.
¿En qué consiste Java4Shell?
La vulnerabilidad se encuentra en el mecanismo de decodificación Base64 de la máquina virtual Java HotSpot (JVM), concretamente en determinadas implementaciones optimizadas para procesadores x86-64.
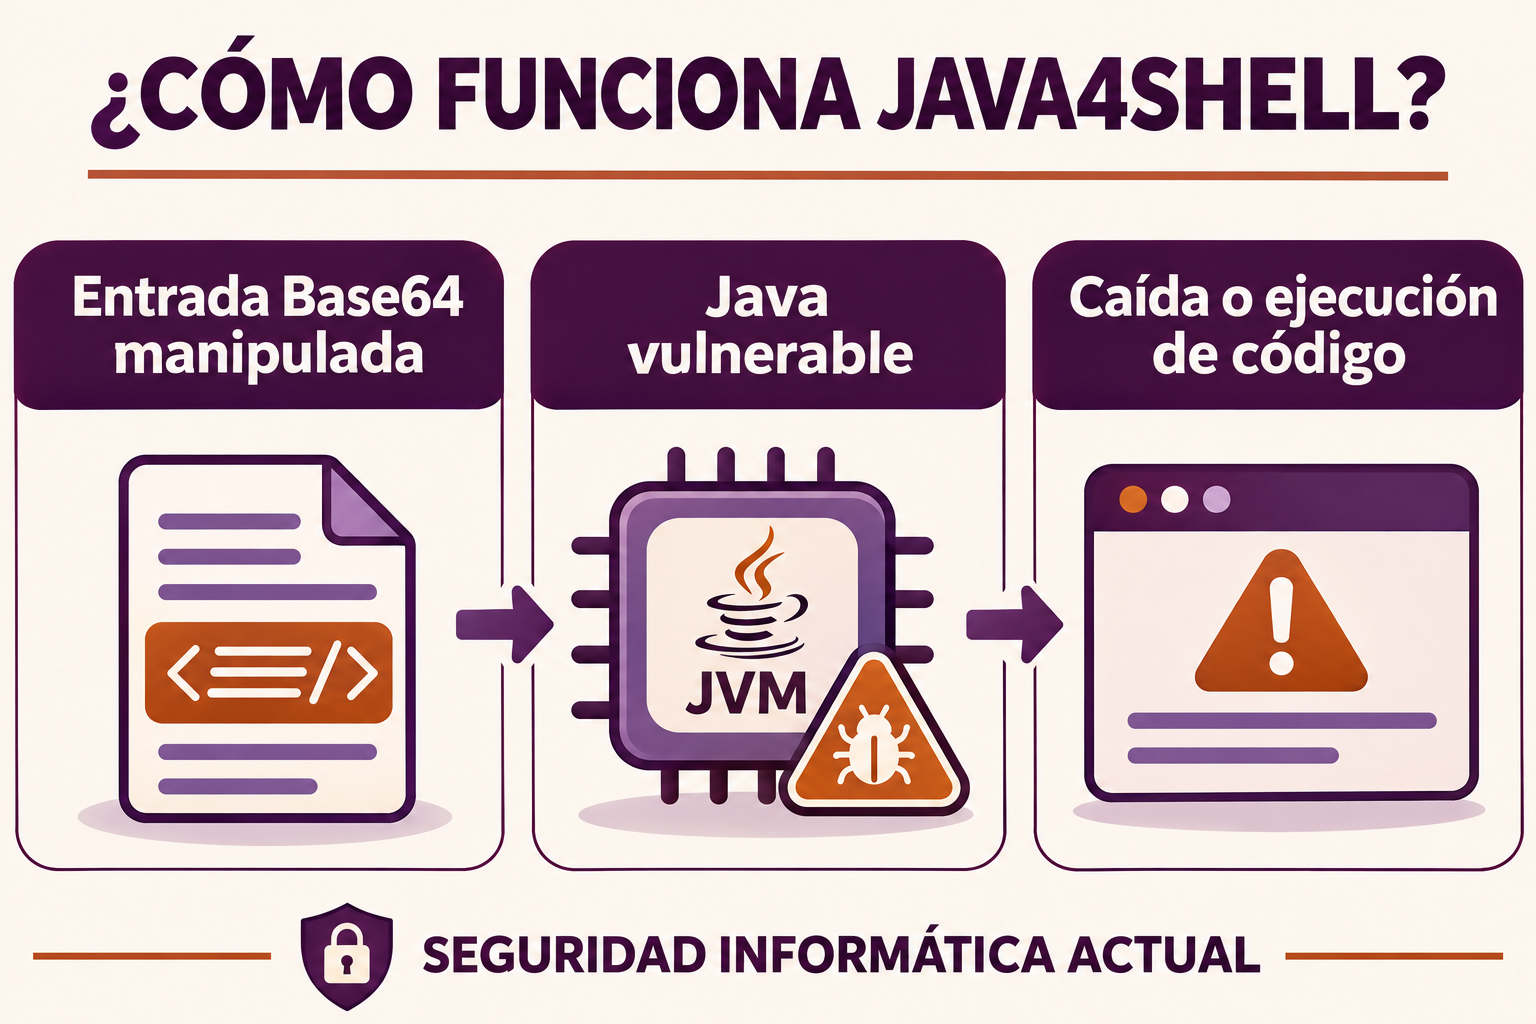
El procesamiento de datos especialmente manipulados puede provocar una corrupción de memoria, ocasionando consecuencias como:
- Interrupción de aplicaciones y servicios.
- Ejecución remota de código malicioso.
- Acceso no autorizado a información.
- Compromiso de aplicaciones empresariales.
La explotación depende de las características del procesador, la versión de Java instalada y la forma en que las aplicaciones procesan los datos recibidos.
¿Qué aplicaciones podrían verse afectadas?
Las investigaciones han identificado escenarios de riesgo en plataformas ampliamente utilizadas en entornos empresariales, entre ellas:
- Jenkins.
- Atlassian Jira.
- Atlassian Confluence.
- Keycloak.
- JFrog Artifactory.
- PingFederate.
Esto no significa que todas sus instalaciones sean vulnerables: cada organización debe comprobar su entorno y las versiones de Java que utiliza.
Nivel de gravedad
Oracle ha asignado a la vulnerabilidad una puntuación CVSS 3.1 de 8,1 sobre 10. CISA y Red Hat han advertido sobre su gravedad crítica y la necesidad de aplicar medidas correctivas urgentes.
Recomendaciones de seguridad
- Identificar todas las instalaciones de Java y OpenJDK.
- Actualizar los entornos afectados con los parches oficiales.
- Revisar las aplicaciones que incorporan su propia máquina virtual Java.
- Actualizar las imágenes de contenedores utilizadas en producción.
- Priorizar los servidores expuestos directamente a Internet.
- Monitorizar procesos Java sospechosos y fallos inesperados de la JVM.
- Restringir temporalmente los accesos innecesarios mientras se implementan las correcciones.
Oracle publicó actualizaciones de seguridad el 17 de noviembre de 2026.
Conclusión
Java4Shell demuestra la importancia de mantener actualizadas no solamente las aplicaciones empresariales, sino también las plataformas y los entornos de ejecución sobre los que funcionan.
La gestión oportuna de vulnerabilidades, el inventario de activos tecnológicos y la aplicación de parches son fundamentales para reducir el riesgo de compromisos informáticos.
Fuentes oficiales
- CISA: https://content.govdelivery.com/accounts/USDHSCISA/bulletins/4332a87
- Oracle: https://www.oracle.com/security-alerts/cspunov2026.html
- Red Hat: https://access.redhat.com/security/vulnerabilities/RHSB-2026-018
- CERT-EU: https://cert.europa.eu/publications/security-advisories/2026-021/pdf
Seguridad Informática Actual
https://seguridadinformaticaactual.com/
